
Utiliser les notes d’application de sécurité pour les conceptions de sécurité [Partie 3] : Améliorer l’efficacité de la sécurité fonctionnelle
La première analyse des modes de défaillance, des effets et des diagnostics (FMEDA) sur le circuit d’une fonction de sécurité ne peut aboutir qu’à deux résultats possibles : soit les exigences de niveau d’intégrité du système (SIL) sont respectées, soit elles ne le sont pas. Pour remédier au deuxième cas sans changements importants de l’architecture, les intégrateurs système ont la possibilité d’augmenter la couverture du diagnostic, d’ajuster les conditions de fonctionnement et/ou d’appliquer des mesures de sécurité supplémentaires. Les notes d’application de sécurité d’Analog Devices contiennent des informations qui les aident à améliorer leurs conceptions pour atteindre le niveau requis de probabilité de défaillance dangereuse par heure (PFH)/de défaillance dangereuse sur demande (PFDAVG) et de fraction de défaillance sûre (SFF). C’est pourquoi cette troisième partie de la série explique comment les intégrateurs système peuvent utiliser la note d’application de sécurité d’une pièce de sécurité fonctionnelle (FS) pour améliorer la performance de sécurité fonctionnelle du circuit intégré d’un système.
Exemple de FMEDA
La Partie 2 de cette série indique comment utiliser les informations de sécurité d’une pièce FS qui sont fournies dans la note d’application de sécurité du circuit intégré pour effectuer l’analyse des modes de défaillance, des effets et des diagnostics (FMEDA) d’un système. Une conception de fonction de sécurité disposant déjà d’une bonne architecture de sécurité fonctionnelle peut répondre dès la première FMEDA aux exigences de fréquence moyenne de défaillance dangereuse par heure (PFH)/probabilité moyenne de défaillance dangereuse sur demande (PFDAVG) et de fraction de défaillance sûre (SFF). Si ce n’est pas le cas, la conception doit être améliorée.
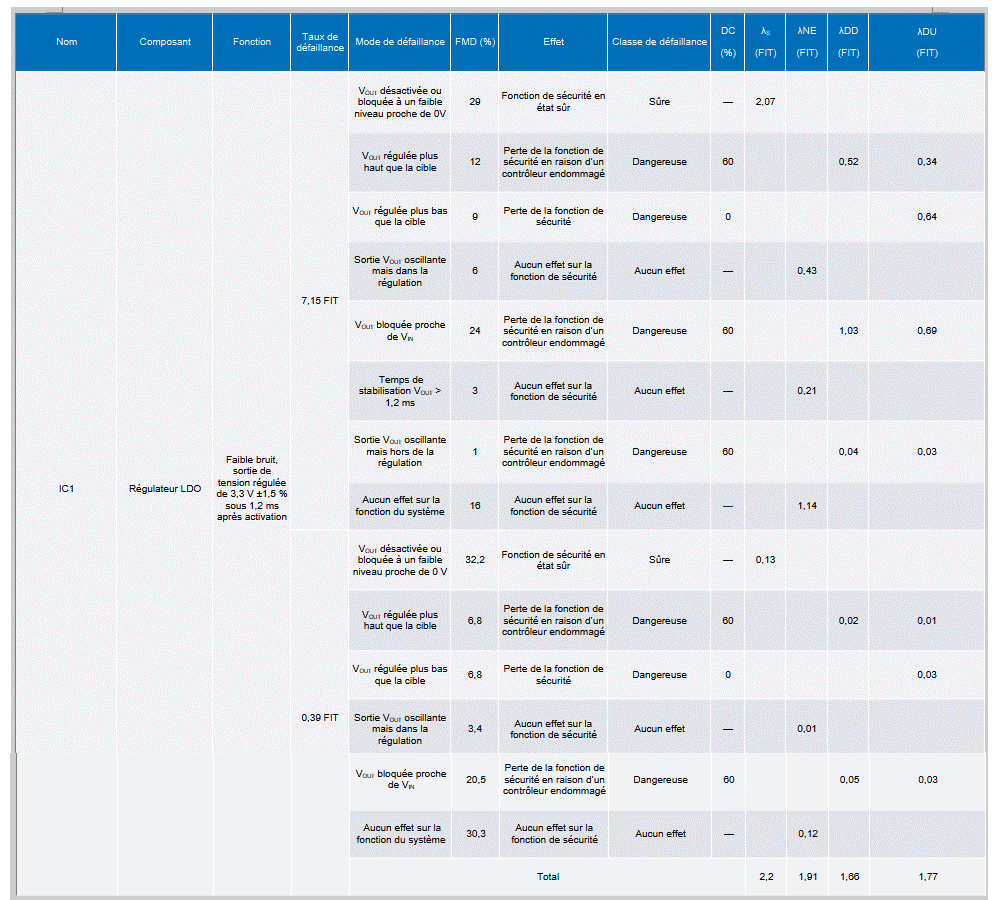
À titre d’exemple, le tableau 1 montre la FMEDA d’un système portant sur l’impact de l’ADP7156 sur la fonction de sécurité d’un canal unique supposé (tolérance de panne matérielle nulle (HFT)/HFT = 0). L’analyse repose sur les hypothèses suivantes :
• Le LDO fournit la puissance à un contrôleur logique.
• L’état « sûr » de la fonction de sécurité ne peut être obtenu que si la tension de sortie du LDO est 0 V, sans quoi la conséquence sur la fonction de sécurité peut être un effet nul ou la perte de la fonction de sécurité.
En ce qui concerne le diagnostic, on suppose que la protection de surtension technique avec arrêt de sécurité est utilisée (voir IEC 61508-2:2010, tableau A.9), afin d’obtenir une couverture de diagnostic (DC) exigible maximale de 60 % pour les défaillances dangereuses liées à la surtension. En termes d’exploitation, on suppose que la fonction de sécurité fonctionne en mode haute demande. De même, la prévision de taux de défaillance utilisée dans cette article correspond à celle de l’IEC 62380.
Tableau 1. FMEDA portant sur l’ADP7156
Rappel pour calculer la fraction de défaillance sûre (SFF)1 :
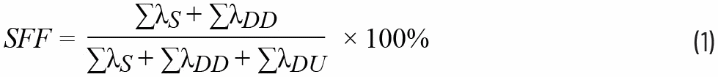
Pour calculer la fréquence moyenne de défaillance dangereuse par heure (PFH) du circuit intégré1 :

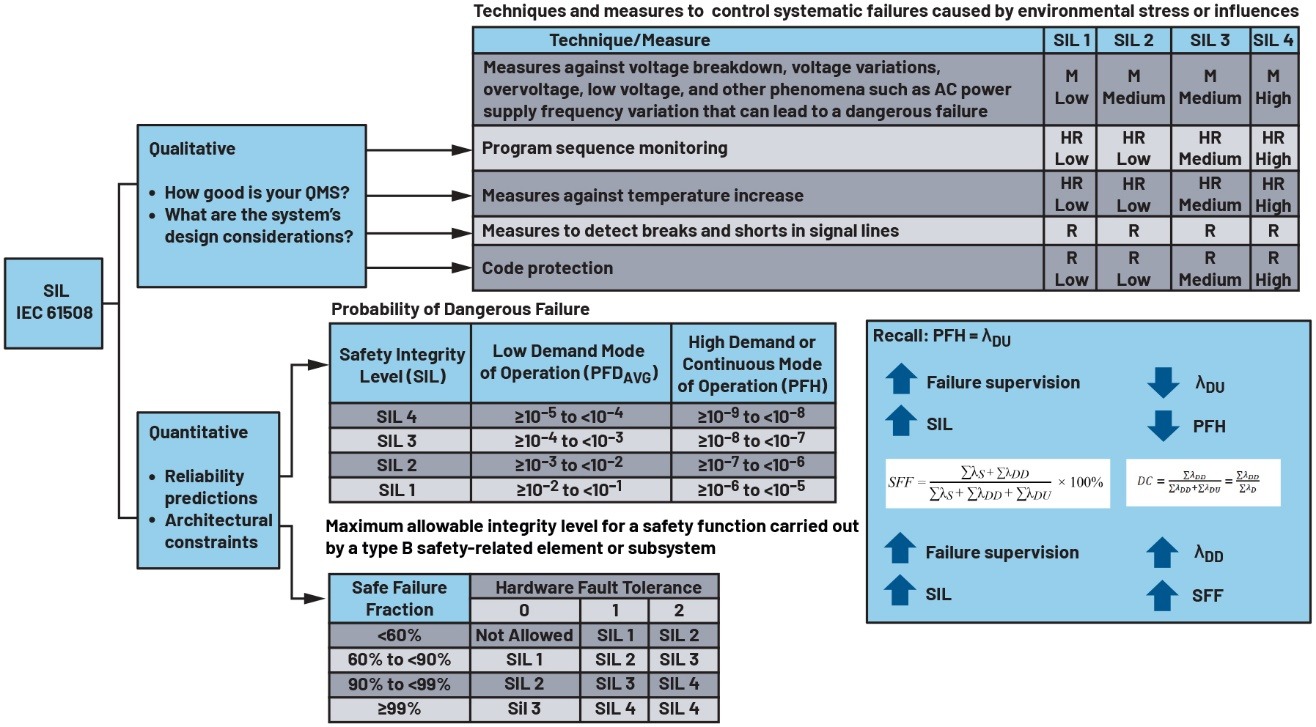
Avec la conception actuelle, la SFF de la fonction de sécurité est de 69 %, tandis que la part de la PFH est 1,77 FIT. Si la fonction de sécurité doit atteindre le niveau 2 d’intégrité système (SIL 2) selon l’IEC 61508, la conception doit présenter une SFF d’au moins 90 %. Parallèlement, la PFH autorisée par le SIL 2 est alors comprise entre 100 et 1000 FIT. Si 1 % de la PFH est alloué au circuit intégré, la part de PFH requise sera de l’ordre de 1 à 10 FIT. Si la cible est la valeur plancher ou 1 FIT, alors l’architecture actuelle n’est pas conforme aux SFF et PFH requises pour le SIL 2.
Les sections qui suivent montrent comment les intégrateurs système peuvent améliorer les indicateurs PFH et SFF de leur conception.
Améliorer la couverture de diagnostic
L’équation 2 a montré que la PFH est directement proportionnelle au taux de défaillance dangereuse non détectée. De même, l’équation 1 a montré que la SFF est directement proportionnelle au taux de défaillance sûre et dangereuse détectée. Par conséquent, réduire le taux de défaillance dangereuse non détectée et augmenter le taux de défaillance sûre et dangereuse détectée permettra d’améliorer les deux indicateurs PFH et SFF du circuit intégré (voir la figure 1).
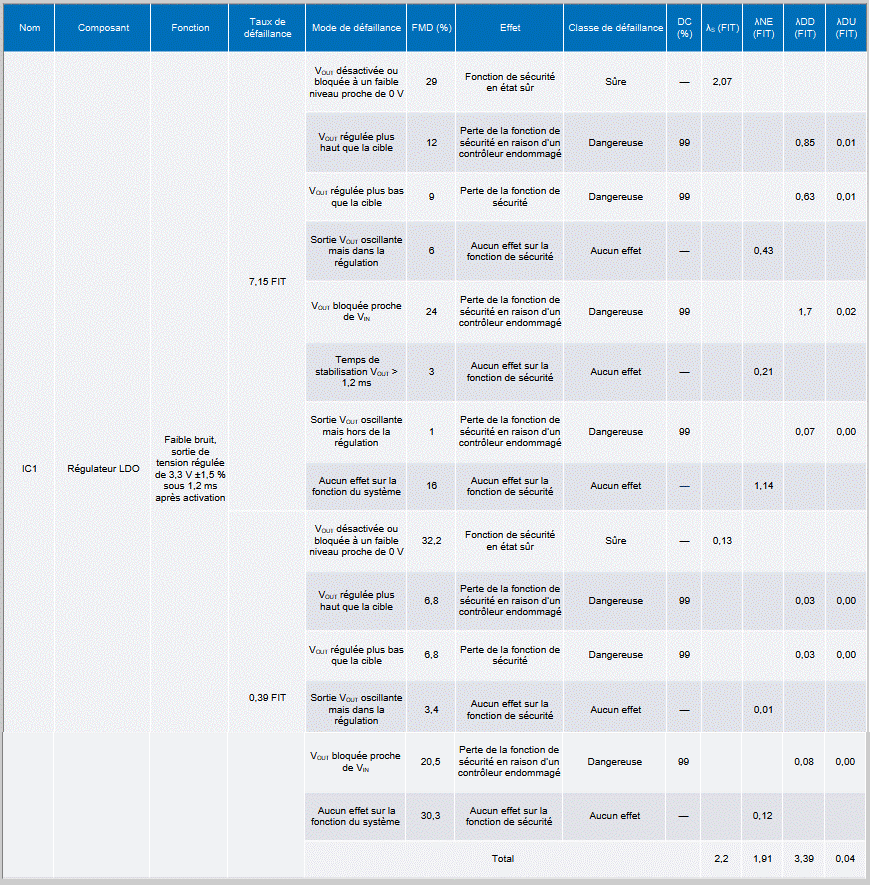
Dans le cas de la FMEDA présentée dans le tableau 1, seules les défaillances liées à la surtension ont une couverture de diagnostic. La performance de sécurité du circuit intégrée peut être améliorée par deux méthodes liées à l’augmentation de la couverture de diagnostic. La première consiste à augmenter la couverture de diagnostic pour détecter les défaillances dangereuses liées à une sous-tension, tandis que la seconde consiste à augmenter la couverture de diagnostic pour les défaillances dangereuses liées à une surtension. La couverture de diagnostic passe par exemple de 60 % à 90 %.
La conception actuelle utilise une protection de surtension avec une mesure de diagnostic d’arrêt de sécurité (indiquée dans l’IEC 61508-2:2010, tableau A.9), avec une couverture de diagnostic exigible maximale de 60 %. L’utilisation de la mesure de diagnostic (secondaire) de contrôle de tension pour surveiller la sortie de l’ADP7156 permet d’obtenir une couverture de diagnostic exigible maximale de 99 %. Étant donné que la mesure de diagnostic surveille à la fois la surtension (OV) et la sous-tension (UV) ou toute anomalie hors d’une fourchette définie, les défaillances dangereuses liées à la surtension ou la sous-tension sont couvertes. En appliquant ce qui précède à l’exemple de FMEDA du tableau 2, il est possible d’atteindre une PFH de 0,04 FIT et une SFF de 99,3 %, ce qui est supérieur aux exigences du SIL 2.1,3
Optimiser les prévisions de fiabilité
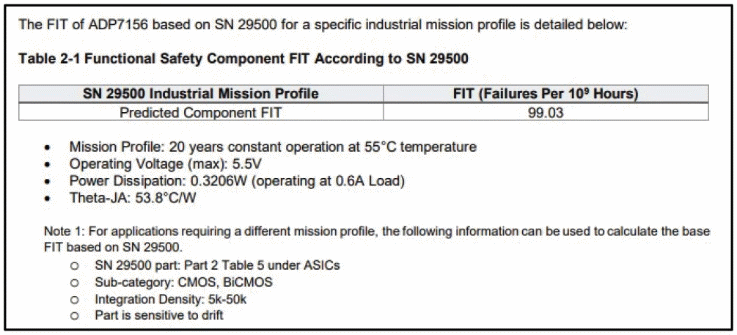
Un autre moyen d’améliorer la PFH d’un circuit intégré consiste à réduire son taux de défaillance estimé. La Partie 1 de la série Know Your Safety Application Notes a montré comment calculer le taux de défaillance d’une pièce de sécurité fonctionnelle en s’appuyant sur la durée de vie à haute température (HTOL), la SN 29500 et l’IEC 62380. Avec les conditions supposées indiquées dans les notes d’application de sécurité d’ADI, les intégrateurs système peuvent utiliser les informations fournies pour s’assurer que les prévisions de fiabilité correspondent à leurs propres conditions de fonctionnement, plutôt que d’avoir recours aux valeurs des scénarios les plus défavorables.
La figure 2 montre par exemple la prévision de fiabilité de l’ADP7156 selon la SN 29500 FIT et ses conditions de fonctionnement supposées. Étant donné que la prévision de fiabilité est affectée par les paramètres liés à l’application, tels que les facteurs de dépendance de la tension et de la température, les concepteurs peuvent adapter les conditions de fonctionnement du circuit intégré supposé, comme la tension de service, la température ambiante de fonctionnement, le profil de la mission et les conditions de charge, de sorte qu’elles correspondent à leurs propres conditions si les conditions supposées se révèlent plus défavorables que leur application réelle.
Tableau 2. FMEDA portant sur l’ADP7156
Utiliser des mesures de sécurité supplémentaires
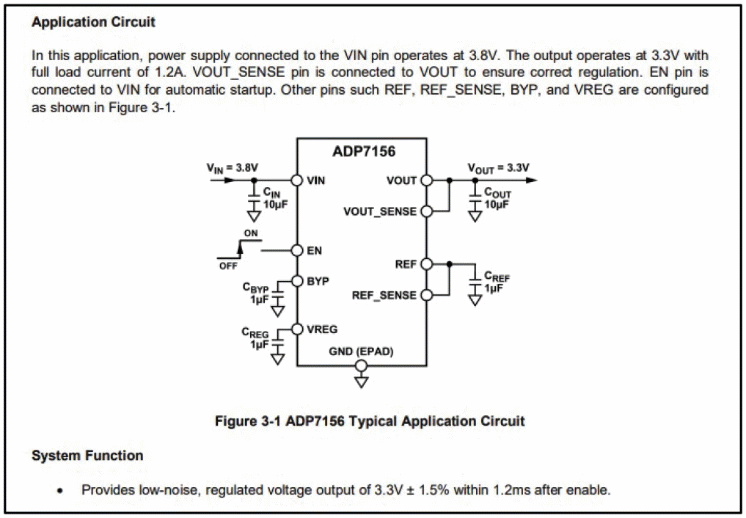
Les notes d’application de sécurité d’ADI montrent également le circuit d’application supposé utilisé dans l’analyse, comme sur la figure 3. En plus des modes de défaillance indiqués dans la section Répartition par mode de défaillance (FMD) de la note d’application, les concepteurs peuvent décider de traiter ces modes de défaillance à l’aide de mesures de sécurité supplémentaires, le cas échéant. Par exemple, il est possible d’ajouter une mesure de protection telle qu’une diode Zener ou un fusible pour les défaillances dangereuses liées à la surtension en sortie. Avec ce type de dispositif, la diode Zener bloque la surtension, ce qui rend ce type de défaillance sans effet et élimine les défaillances dangereuses, en améliorant par conséquent les indicateurs de PFH et de SFF.
Conclusion
Il n’est pas toujours nécessaire de procéder à une révision complète de l’architecture d’un système pour répondre aux exigences strictes de SIL. En revanche, cela demande souvent un ajustement stratégique de la conception existante à l’aide de données de diagnostic et de fiabilité ciblées. Grâce aux informations fournies dans les notes d’application de sécurité d’Analog Devices, les intégrateurs système peuvent systématiquement renforcer l’efficacité de la sécurité fonctionnelle (en particulier la SFF et la PFH/PFDAVG) par l’amélioration de la couverture de diagnostic, l’optimisation des conditions de fonctionnement pour réduire les taux de défaillance estimés, ou l’intégration de mesures de sécurité supplémentaires, telles que des circuits de protection externes. Comme cela a été démontré avec le régulateur LDO ADP7156, passer du dispositif d’arrêt basique en cas de surtension à la surveillance de tension secondaire permet une amélioration spectaculaire d’une conception non conforme, laquelle peut alors dépasser les exigences du SIL 2. Enfin, ces notes d’application de sécurité offrent aux ingénieurs une feuille de route essentielle qui les aident à développer leurs conceptions de sécurité, en garantissant que les circuits intégrés répondent de manière précise et efficace aux exigences strictes de l’IEC 61508.
Références
1Bryan Borres. « Know Your Safety Application Notes—Part 2: Failure Mode Distribution. » Analog Dialogue, Vol. 59, octobre 2025.
2Bryan Borres. « Improving Industrial Functional Safety Compliance with High Performance Supervisory Circuits: Using SIL-Rated Components—Part 2. » Analog Devices, Inc., mars 2025.
3Bryan Borres et Noel Tenorio. « Designing Power Supplies for Industrial Functional Safety—Part 1: What IEC 61508 Tells Us. » Analog Devices, Inc., juillet 2025.
À propos de l’auteur
Bryan Angelo Borres est ingénieur en sécurité fonctionnelle certifié TÜV, et il travaille essentiellement sur la sécurité fonctionnelle industrielle. En qualité d’ingénieur en sécurité fonctionnelle, il aide les concepteurs de composants et les intégrateurs système à créer des produits de puissance conformes aux normes de sécurité fonctionnelle. Bryan est membre de l’IEC National Committee des Philippines (IEC TC65/SC65A) et membre senior de de l’Institute of Electrical and Electronics Engineers (IEEE). Il est également titulaire d’un diplôme postuniversitaire en électronique de puissance et dispose de plus de huit ans d’une solide expérience industrielle en conception de systèmes électroniques de puissance robustes et efficaces.
Source : com-trail.fr


