Utiliser les notes d’application de sécurité pour les conceptions de sécurité [Partie 2]
Après avoir effectué les vérifications permettant de confirmer les hypothèses utilisées pour déterminer le taux de défaillance de sécurité fonctionnelle (FS), la répartition par mode de défaillance (FMD) et l’analyse des modes de défaillance des broches et de leurs effets (FMEA) d’un composant, les intégrateurs système doivent introduire les données dans l’analyse des modes de défaillance, des effets et des diagnostics (FMEDA) de leur système. En plus des différentes méthodes de calcul du taux de défaillance, de la FMD de puce et de la FMEA de broche décrites dans les notes d’application de sécurité d’Analog Devices, Inc. (ADI), les informations de ce type peuvent s’utiliser de plusieurs manières, selon l’expérience de l’intégrateur système en conception de système de sécurité industrielle (SRS) ou en analyse de sécurité technique par FMEDA. Cette deuxième partie de la série présente l’une des méthodes de détermination de la répartition par mode de défaillance d’une pièce FS en tenant compte de la FMD de puce et de la FMEA de broche.
La Partie 2 de la série Utiliser les notes d’application de sécurité pour les conceptions de sécurité présente un exemple d’analyse des modes de défaillance, des effets et des diagnostics (FMEDA) d’un circuit d’alimentation (voir la figure 1). Les notes d’application de sécurité d’Analog Devices, Inc. contiennent des informations qu’il est possible de copier dans la section surlignée de la FMEDA de la figure 1. Cette deuxième partie de la série montre comment utiliser les informations de la note d’application de sécurité d’un composant et les exploiter dans la FMEDA d’un système.1-3
Sélectionner la méthode de prévision de fiabilité
Après avoir vérifié les hypothèses sur lesquelles sont basées les informations fournies dans la note d’application de sécurité d’une pièce de sécurité fonctionnelle (FS), l’intégrateur système doit choisir la méthode de prévision de fiabilité qui convient à son application (voir la figure 2). Ce choix doit être cohérent avec une approche d’analyse de la sécurité technique — par exemple l’utilisation d’une source constante de prévision de fiabilité.
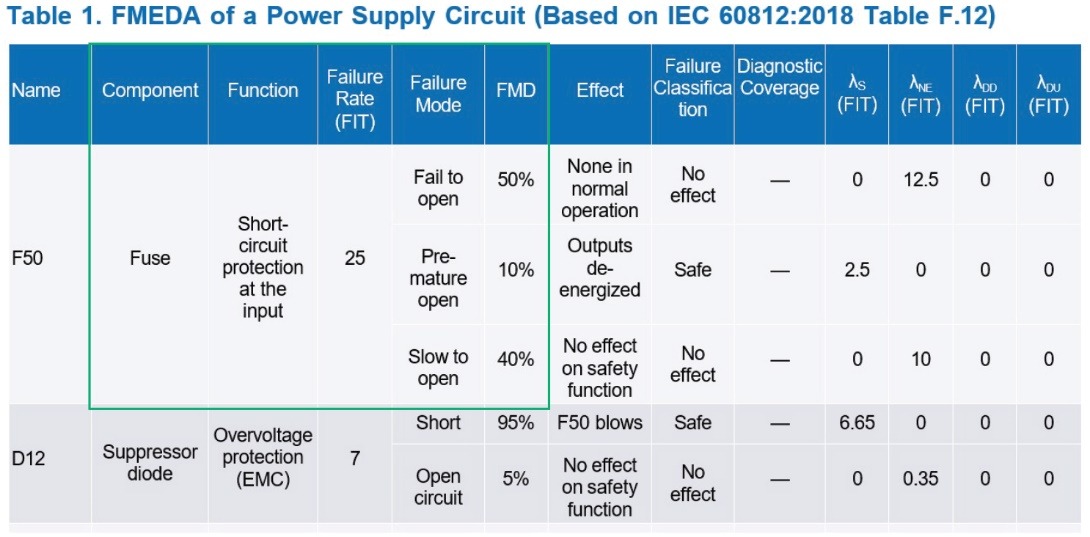
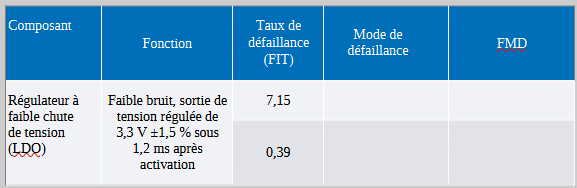
Tableau 1. FMEDA montrant uniquement les informations de taux de défaillance IEC 62380 de l’ADP7156
Les notes d’application de sécurité d’ADI proposent trois types de méthodes de prévision de fiabilité : selon la SN 29500, selon l’IEC 62380 ou sur la base de mesures en laboratoire de la durée de vie à haute température (HTOL). La Partie 1 de la série Know Your Safety Application Note décrit les différences entre chaque méthode. Par exemple, les méthodes HTOL et SN 29500 fournissent un taux de défaillance pour l’ensemble du circuit intégré, tandis que la méthode IEC 62380 donne un taux de défaillance séparé pour la puce et pour le boîtier.1,4
Lorsque l’intégrateur choisit la méthode HTOL ou SN 29500, un expert peut décomposer le taux de défaillance global entre celui de la puce et celui du boîtier. Le taux de défaillance basé sur la méthode SN 29500 (exemple défini dans la norme de sécurité pour les véhicules ISO 26262:2018—11 Section 4.6.2.1.2.4) peut être réparti entre les taux de défaillance de la puce et du boîtier en appliquant le même ratio que la méthode IEC 62380.5
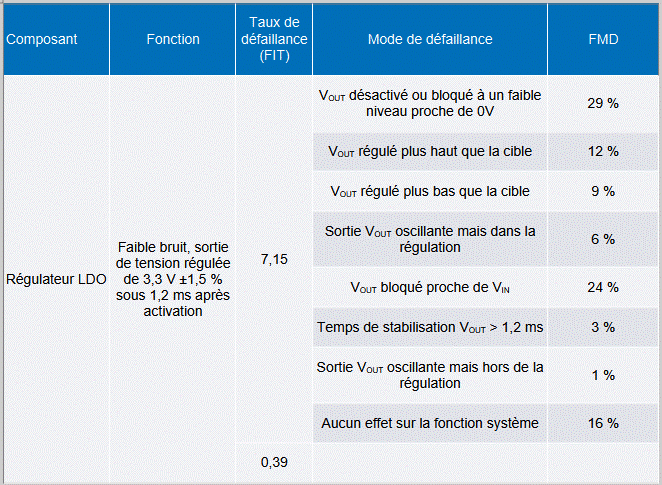
Avec les informations surlignées de la figure 1 appliquées à l’ADP7156, le tableau 1 affiche dans la colonne Taux de défaillance le taux de défaillance de la puce (7,15 FIT) et celui du boîtier (0,39 FIT) selon la méthode IEC 62380.
Remplir la colonne FMD de puce (Die FMD)
La FMD indiquée dans la note d’application de sécurité correspond à la FMD de puce obtenue selon la complexité et le rapport de surface de la puce du composant et en se basant sur l’expertise en ingénierie. Elle peut par conséquent déjà être intégrée à la section Mode de défaillance et FMD de la FMEDA système de ce composant (voir le tableau 2). Sans la note d’application de sécurité, les intégrateurs système seraient peut-être obligés d’allouer le taux de défaillance de manière égale pour les modes de défaillance provenant de l’IEC 61508-2:2010 Table A.1. Avec la note d’application de sécurité, ils obtiennent une répartition par mode de défaillance basée sur l’analyse du circuit intégré réel.
Tableau 2. FMEDA montrant le taux de défaillance et la FMD de puce de l’ADP7156
Générer la répartition de mode de défaillance de broche
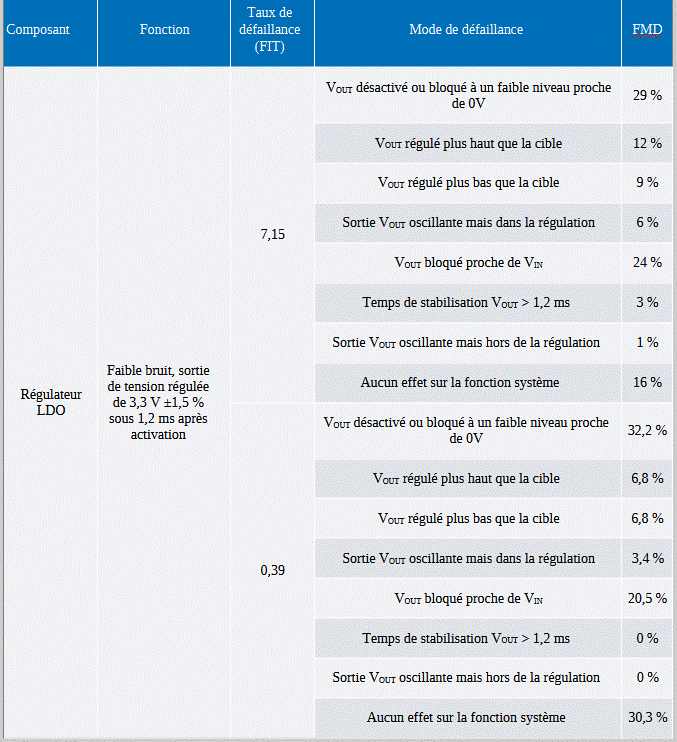
Si l’on utilise l’analyse des modes de défaillance de broche et de leurs effets (FMEA), la FMD de broche peut provenir des tableaux de FMEA de broche fournis dans la note d’application de sécurité. En général, les modes de défaillance indiqués dans la FMD de puce sont identiques à ceux de la FMD de broche car ces modes de défaillance se rapportent à la fonction système du circuit intégré. Si ce n’est pas le cas, seules quelques omissions apparaîtront, comme dans le tableau 3, où quelques FMD sont à 0 %. Les modes de défaillance système, qui apparaissent dans la colonne Effet des tableaux de FMEA de broche, représentant un total de 100 %, il est possible d’obtenir une FMD de broche telle que dans le tableau 3.
Après avoir effectué la FMEDA indiquée dans le tableau 3, les intégrateurs système doivent déterminer l’effet de chaque mode de défaillance de circuit intégré sur leur fonction de sécurité spécifique, identifier la classe de défaillance (sûre, dangereuse, sans effet, pas de pièce) de chaque mode de défaillance, et vérifier si le taux de défaillance dangereuse non détectée obtenu est suffisamment faible par rapport au niveau d’intégrité de sécurité (SIL) visé.
Tableau 3. FMEDA montrant le taux de défaillance et la FMD de l’ADP7156
Conclusion
En résumé, l’utilisation des notes d’application de sécurité d’ADI simplifie l’analyse de sécurité technique en procurant les données critiques nécessaires à la FMEDA d’un composant. En sélectionnant une méthode de prévision de fiabilité cohérente (IEC 62380, SN 29500 ou HTOL), et en intégrant les FMD de puce et FMEA de broche directement dans l’analyse, les intégrateurs système ont la possibilité de répartir précisément les taux de défaillance à travers différents modes de défaillance fonctionnelle. Cette approche systématique permet de faire évoluer le workflow de la vérification initiale à une section entièrement complétée de la FMEDA, créant ainsi un socle essentiel pour les dernières étapes de l’analyse de sécurité : classifier les défaillances, déterminer les taux de défaillance sûre et dangereuse, puis vérifier la conformité globale du système au niveau d’intégrité de sécurité.
Références
1Bryan Borres. « Know Your Safety Application Notes—Part 1: Failure Rates », Analog Devices, Inc., août 2015.
2Bryan Borres. « Know Your Safety Application Notes—Part 2: Failure Mode Distribution », Analog Devices, Inc., octobre 2025.
3Bryan Borres. « Know Your Safety Application Notes—Part 3: Pin FMEA », Analog Devices, Inc., novembre 2025.
4Tom Meany. « Reliability Predictions for Integrated Circuits », Analog Devices, Inc., décembre 2021.
5« ISO 26262 Part 11, Road Vehicles—Functional Safety: Guidelines on Application of ISO 26262 to Semiconductors ». International Organization for Standardization, 2018.
À propos de l’auteur
Bryan Angelo Borres est ingénieur en sécurité fonctionnelle certifié TÜV, et il travaille essentiellement sur la sécurité fonctionnelle industrielle. En qualité d’ingénieur en sécurité fonctionnelle, il aide les concepteurs de composants et les intégrateurs système à créer des produits de puissance conformes aux normes de sécurité fonctionnelle telles que l’IEC 61508. Bryan est membre de l’IEC National Committee des Philippines (IEC TC65/SC65A) et de l’IEEE Functional Safety Standards Committee. Il est également titulaire d’un diplôme postuniversitaire en électronique de puissance et dispose de plus de sept ans d’une solide expérience en conception de systèmes électroniques de puissance robustes et efficaces.
Source : com-trail.fr